
Cyber security v praxi: ako ochrániť svoju firmu pred digitálnymi hrozbami
Updated: Mar 6
Kybernetické útoky už dávno nie sú výnimočné – a aj menšia firma dnes môže spravovať kritické dáta, systémy a dodávateľské prístupy. Dobre nastavená kybernetická bezpečnosť preto nie je len o nákupe nástrojov, ale najmä o tom, že viete riziká pomenovať, prijať primerané opatrenia a mať to celé zdokumentované tak, aby obstáli aj pri dohľade, napríklad zo strany NBÚ.

Základom je priebežná analýza rizík, jasné procesy a dôkazy, že fungujú v praxi. V kontexte firemnej Cyber security to znamená preukázateľné procesy, merateľné ciele a jasné zodpovednosti.
Prečo začať analýzou rizík v Cyber security
Analýza rizík vám ukáže, čo chrániť, pred čím a ako veľmi. V praxi ide o inventúru aktív, hrozieb a zraniteľností, odhad dopadov a priorít a následný návrh technických aj organizačných opatrení (napr. segmentácia sietí, zálohovanie, plán reakcie, školenia). Dôležité: nejde o jednorazový dokument – aktualizuje sa podľa zmien v technológiách a hrozbách a musí byť preukázateľný pri kontrole.
Osem pilierov, na ktorých stojí moderná ochrana
Identity a prístupy (MFA, minimálne privilégiá)
Silné heslá nestačia. Použite viacfaktorové overenie na kritické systémy a princíp „čo najmenej práv“ pre účty aj integračné tokeny. Opatrenia musia byť nielen zavedené, ale aj zdokumentované.
Aktualizácie a zraniteľnosti
Priebežné aktualizácie operačných systémov, aplikácií a firmvéru a pravidelné skenovanie zraniteľností. Výstupy patria do dokumentácie a na reportovanie vedeniu – inak sa ťažko obhajuje primeranosť opatrení.
Segmentácia sietí a riadenie prístupov
Oddeľte kancelársku sieť od produkčnej siete a kritické služby od používateľských zariadení. Spolu s riadením prístupov ide o jedno z opatrení, ktoré NBÚ pri kontrolách sleduje ako prvé.
Zálohovanie a obnova (3–2–1)
Pravidelné zálohy, odpojená kópia a testy obnovy. Zálohy musia byť súčasťou procesu riadenia rizík – nie iba „IT rutina“.
Monitoring a detekcia (EDR/SIEM) a reakcia na incidenty
Bez monitoringu incidenty často odhalíte neskoro. Majte plán, kto a ako reaguje, šablóny hlásení a kontaktný reťazec. Pri závažných incidentoch platí trojkrokové hlásenie: včasné varovanie do 24 hodín, oznámenie do 72 hodín, finálna správa do 30 dní.
E-mailová bezpečnosť a bezpečnosť koncových zariadení (endpointov)
Anti-phishingové filtre, ochrana príloh, izolované spúšťanie príloh/aplikácií, správa zariadení (šifrovanie diskov, zamykanie). Je to prvá línia obrany proti ľudským chybám, ktoré patria medzi časté zdroje incidentov.
Dodávatelia a tretie strany
Hodnotenie bezpečnosti MSP/MSSP a kritických partnerov, zmluvné požiadavky na ochranu dát a nahlasovanie incidentov. Nariadenia kladú dôraz aj na vzťahy k tretím stranám, nielen na vaše vlastné IT.
Školenia a povedomie
Priebežné školenia a simulované phishingové kampane výrazne znižujú riziko. NBÚ v rámci dohľadu sleduje, či firma vie preukázať školenia a zvyšovanie povedomia zamestnancov.

Dokumentácia a zodpovednosť vedenia
Silná kybernetická bezpečnosť stojí na dokumentoch rovnako ako na technológiách. Potrebujete bezpečnostné politiky, plán reakcie, register aktív a incidentov, záznamy o kontrolách a školeniach – a nad tým všetkým jasnú zodpovednosť manažmentu. To nie je formalita: vedenie nesie priamu zodpovednosť za zavedenie opatrení a pravidelné vyhodnocovanie ich primeranosti.
Čo bude kontrolovať NBÚ a ako sa na to pripraviť
NBÚ je dohľadový aj metodický orgán. Pri kontrole preverí, či máte analýzu rizík, bezpečnostné politiky, plán reakcie, technické a organizačné opatrenia, evidenciu incidentov a zapojenie vedenia. Kontrola môže byť na mieste alebo administratívna (na základe dokumentácie). Výstupom je správa s odporúčaniami a prípadne sankciami. Prakticky pomáha mať pripravený „kontrolný balíček“: aktuálna analýza rizík, register aktív, register incidentov s termínmi, plán reakcie, záznamy o školeniach.

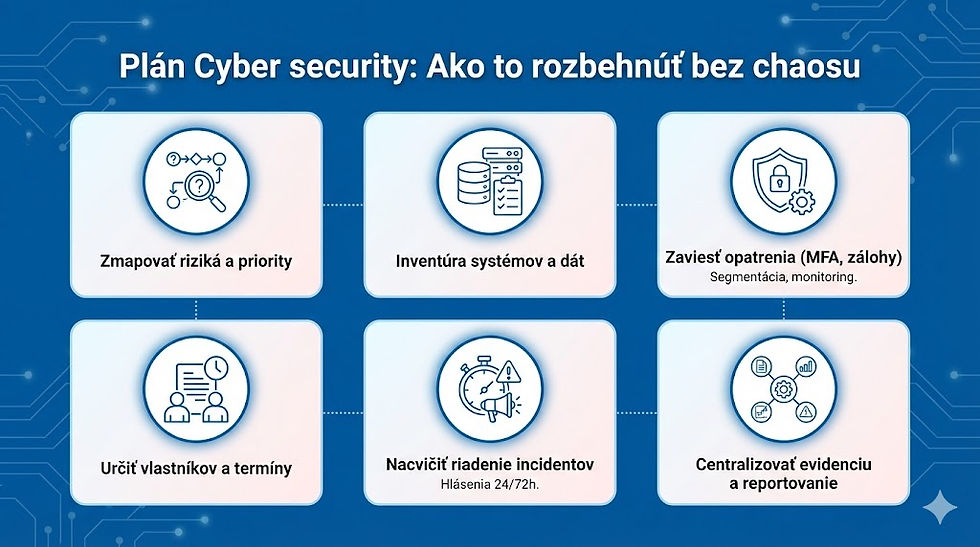
Plán Cyber security: ako to rozbehnúť bez chaosu
Krok 1 – Zmapujte riziká a priority: inventúra systémov, dát, procesov a dodávateľov, ocenenie dopadov a pravdepodobností, výsledkom je priorizovaný plán.
Krok 2 – Zaveďte opatrenia a zodpovednosti: MFA, segmentácia, zálohy, monitoring a vlastníci kontrol a termíny.
Krok 3 – Nacvičte riadenie incidentov: prejdite si hlásenia (24 hodín/72 hodín/30 dní) na „tabletop“ cvičení, upravte šablóny a kontakty.
Krok 4 – Centralizujte evidenciu a reportovanie: jeden systém pre riziká, incidenty a dokumenty zrýchli reportovanie a zníži chybovosť.
Najčastejšie chyby z praxe
Analýza rizík len „na papieri“ – neovplyvňuje rozpočty a priority. Riešenie: väzba „riziko → kontrola → zodpovedný → termín“.
Slabá pripravenosť na incidenty – bez nácviku sa nedodržia lehoty 24 hodín/72 hodín/30 dní. Riešenie: pravidelné cvičenia a šablóny.
Neaktuálne politiky a nejasné kompetencie – pri dohľade chýbajú dôkazy o aktuálnosti a o zapojení vedenia.

Ako zapadá kybernetická bezpečnosť do slovenského rámca
Na Slovensku je rámcom zákon o kybernetickej bezpečnosti (69/2018 Z. z.) a vykonávacie predpisy NBÚ; európsky rozmer dopĺňa NIS2, ktorá posilňuje riadenie rizík, nahlasovanie incidentov a dôraz na tretie strany. Pre firmy to znamená nielen „odolať útokom“, ale aj preukázať primeranosť a súlad v dokumentácii a procesoch. Dobre riadená Cyber security tak prepája technické opatrenia s dokumentáciou a dohľadom, čo je kľúčové pri auditoch a kontrolách.
Záver
Silná kybernetická bezpečnosť je súbor návykov a dôkazov: viete, kde máte najväčšie riziká, máte primerané opatrenia, pravidelne ich hodnotíte a viete dokázať, že to tak je. Ak na to dohliada NBÚ, rozhoduje obsah vašej dokumentácie a pripravenosť tímu – nie marketingové názvy nástrojov.
Vyhnite sa sankciám a skráťte čas na kontrolu NBÚ. RiskMinder vám v jednom prostredí pomôže vypracovať analýzu rizík v súlade s legislatívou, udržiavať aktuálnu dokumentáciu a generovať reporty – na jednom mieste a v súlade s požiadavkami dohľadu.
Rozpoznajte riziká a chráňte svoju firmu. Máte záujem vyskúšať RiskMinder, potrebujete cenovú ponuku alebo máte otázky? Napíšte nám.
FAQ
Čo znamená Cyber security v bežnej firme?
Ide o priebežné riadenie rizík, nastavené technické aj organizačné opatrenia a zdokumentované procesy, ktoré viete obhájiť aj pri dohľade NBÚ.
Prečo začať analýzou rizík v Cyber security?
Analýza rizík ukáže, čo je kritické, aké sú hrozby a dopady a kam sa oplatí investovať do opatrení, aby boli primerané a preukázateľné.
Na čom stojí moderná ochrana v oblasti kybernetickej bezpečnosti?
Kľúčové sú identity a prístupy, aktualizácie, segmentácia sietí, zálohovanie, monitoring, bezpečnosť e-mailov a endpointov, riadenie dodávateľov a školenia.
Akú úlohu má pri kybernetickej bezpečnosti NBÚ?
NBÚ je dohľadový aj metodický orgán, ktorý kontroluje analýzu rizík, politiky, plán reakcie, opatrenia, evidenciu incidentov a zapojenie vedenia.
Ako sa pripraviť na kontrolu NBÚ v oblasti Cyber security?
Pomáha mať aktuálnu analýzu rizík, register aktív a incidentov, plán reakcie, záznamy o školeniach a centralizovanú evidenciu dokumentov a reportov.


Komentáre