
Čo je kybernetická bezpečnosť a prečo je dôležitá pre vašu firmu?
Updated: Mar 6
Keď sa opýtate vo firme, čo je kybernetická bezpečnosť, väčšina ľudí si predstaví antivírus, firewall a „aby nám neukradli dáta“. V praxi je to oveľa širšia téma – týka sa každého, kto používa e-mail, pracuje s údajmi zákazníkov, pripája sa do interných systémov alebo sa spolieha na dostupnosť IT služieb.

Pre firmy v EÚ sa z kybernetickej bezpečnosti navyše stala regulačná povinnosť – NIS2, zákon o kybernetickej bezpečnosti, GDPR a súvisiace predpisy jasne hovoria, že organizácia musí vedieť, aké riziká jej hrozia a ako ich riadi.
Čo je kybernetická bezpečnosť
Kybernetická bezpečnosť je súbor technických, organizačných a procesných opatrení, ktorých cieľom je chrániť siete, informačné systémy a dáta pred útokmi, zneužitím, stratou alebo nedostupnosťou. Inými slovami – ide o to, aby vaše kľúčové služby a informácie zostali dôverné, neporušené a dostupné.
V praxi:
chráni ľudí a údaje, s ktorými pracujú,
zabezpečuje, aby IT systémy fungovali spoľahlivo,
pomáha predchádzať incidentom alebo aspoň znížiť ich dopad,
vytvára dôkazy pre regulátora, audítora aj vedenie.
Na čo sa kybernetická bezpečnosť zameriava
V jadre kybernetickej bezpečnosti sú tri základné ciele (tzv. CIA triáda):
Dôvernosť (Confidentiality) Informácie vidia iba tí, ktorí na to majú oprávnenie – napr. zdravotná dokumentácia, finančné dáta, obchodné tajomstvá.
Integrita (Integrity) Dáta sú správne, nepozmenené a dôveryhodné – faktúry, objednávky či výsledky meraní nemožno potichu upraviť.
Dostupnosť (Availability) Systémy a služby sú k dispozícii vtedy, keď ich potrebujete – ak vám stojí systém, stojí často aj biznis.
Ak vám pri kyber incidente padne aspoň jedna z týchto troch oblastí, v praxi to znamená:
odstavenú prevádzku,
stratu peňazí,
poškodenie dôvery zákazníkov,
problémy s regulátorom.

Prečo je kybernetická bezpečnosť dôležitá pre vašu firmu
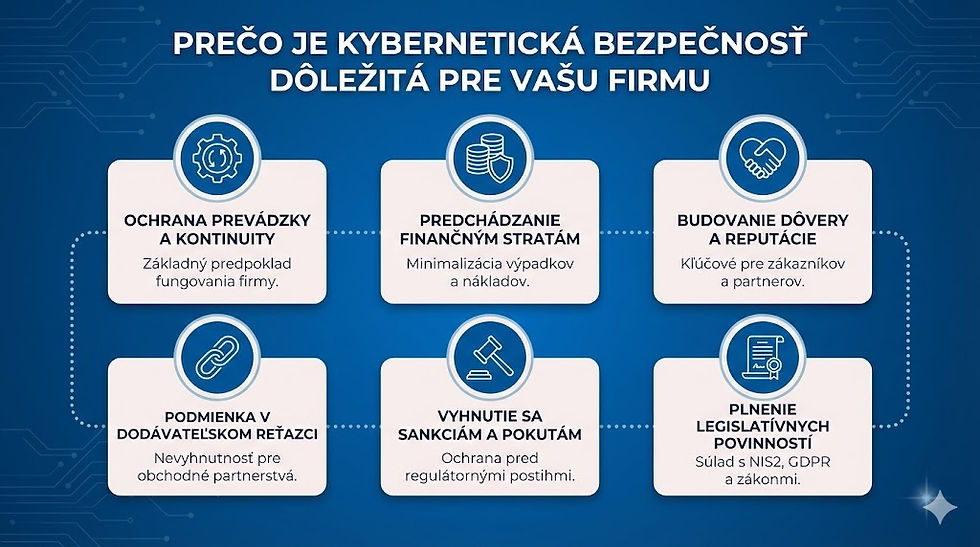
1. Ochrana prevádzky, tržieb a continuity
Väčšina firiem dnes stojí na IT systémoch – ERP, CRM, objednávkové portály, výrobné linky, zdravotnícke systémy, logistika. Kybernetická bezpečnosť je v tomto kontexte základný predpoklad kontinuity prevádzky, nie „pridaná hodnota“.
Bez nej riskujete:
prerušenie služieb na hodiny až dni,
nutnosť ručnej prevádzky (ak je vôbec možná),
zmeškané objednávky a zmluvné pokuty,
dodatočné náklady na obnovu.
2. Dôvera zákazníkov a reputácia
Únik osobných údajov, vydieranie ransomvérom alebo nedostupnosť služieb sa rýchlo dostane k zákazníkom, partnerom aj médiám. Pre niektoré firmy je reputačná škoda väčší problém než samotná technická strata dát.
Kybernetická bezpečnosť preto nie je len „IT téma“, ale aj:
téma dôvery (či vám zákazník zverí svoje dáta),
téma obchodu (či vás partner pustí do svojho dodávateľského reťazca),
téma brandu (či budete vnímaní ako spoľahlivý dodávateľ).
3. Legislatívne povinnosti: NIS2, zákon o KB, GDPR
Pre mnohé podniky už nejde o voľbu, ale o povinnosť:
NIS2 a národné transpozície požadujú primerané technické a organizačné opatrenia, riadenie rizík, incident reporting a zodpovednosť vedenia.
Zákon o kybernetickej bezpečnosti rieši siete a informačné systémy prevádzkovateľov základných služieb a digitálnych služieb na Slovensku.
GDPR rieši ochranu osobných údajov – pri incidente hrozia pokuty aj povinnosť informovať dotknuté osoby.
Bez preukázateľne nastavenej kybernetickej bezpečnosti je veľmi ťažké obhájiť, že ste „urobili maximum, čo sa dalo očakávať“.
4. Dodávateľský reťazec a partneri
Zákazníci a partneri čoraz častejšie požadujú:
vyplnené bezpečnostné dotazníky,
prehľad vašich opatrení,
potvrdenia o riadení rizík a incidentov.
Kybernetická bezpečnosť sa tak stáva podmienkou spolupráce – ak ju nemáte zvládnutú, môžete prísť o zákazky aj bez „veľkého hacku“.
Čo kybernetická bezpečnosť nie je
Pre vedenie je často rovnako dôležité pochopiť, čo kybernetická bezpečnosť NIE JE:
Nie je to len technológia. Firewall a antivírus sú dôležité, ale bez procesov, školení a riadenia rizík firmu nezachránia.
Nie je to jednorazový projekt. NIS2 alebo audit možno spustia prvú vlnu aktivít, ale hrozby, technológie aj biznis sa menia – bezpečnosť musí byť priebežne riadená.
Nie je to „problém IT“. Rozhodnutia o rozpočte, akceptovaných rizikách, prioritách projektov či výbere dodávateľov sú manažérske rozhodnutia.
Z čoho sa skladá praktická kybernetická bezpečnosť vo firme
V praxi sa kybernetická bezpečnosť dá rozdeliť do štyroch hlavných oblastí:
1. Ľudia: povedomie a zodpovednosti
Najčastejšou vstupnou bránou útokov sú zamestnanci – phishing, slabé heslá, nepozornosť. Preto potrebujete:
pravidelné školenia a testy povedomia,
jasné pravidlá pre prístup k systémom a dátam,
definované roly a zodpovednosti (kto čo schvaľuje, kto čo vidí).
2. Procesy: politiky, riadenie rizík, reakcia na incidenty
Procesná časť kybernetickej bezpečnosti zahŕňa:
politiku kybernetickej/informačnej bezpečnosti,
systematickú analýzu a riadenie rizík,
proces reakcie na incidenty (kto čo robí, ak sa niečo stane, aké sú lehoty a eskalácie).
Dôležité je, že incidenty riadite procesne – cez roly, postupy a interné nástroje (napr. ticketing či monitoring). Nástroje ako RiskMinder ich za vás nespravia, ale pomáhajú s tým, aby ste mali poriadok v rizikách, aktívach a dôkazoch.
3. Technológia: technické opatrenia
Technické opatrenia tvoria „viditeľnú“ časť kybernetickej bezpečnosti:
správa identít a prístupov,
segmentácia siete,
zálohovanie a obnova,
aktualizácie a záplatovanie,
monitorovanie a detekcia útokov.
Podľa NIS2 musia byť tieto opatrenia primerané rizikám a veľkosti organizácie – nejde o to, mať všetko, ale mať správne veci na správnych miestach.
4. Vedenie a reporting
Vedenie organizácie nesie za kybernetickú bezpečnosť zodpovednosť – NIS2 to formálne potvrdzuje. To v praxi znamená:
pravidelne sa oboznamovať so stavom rizík a opatrení,
schvaľovať kľúčové dokumenty (politiky, analýzy rizík, plány),
rozhodovať o investíciách na základe reálnych dát,
mať pripravené podklady pre audit, regulátora a partnerov.

Ako začať: 5 krokov pre firmu, ktorá rieši kybernetickú bezpečnosť
Ak máte pocit, že je toho veľa, dá sa začať relatívne jednoducho:
1. Získajte mandát vedenia
Bez jasnej podpory zhora ostane bezpečnosť „IT hobby projektom“. Vedenie musí:
priznať, že kybernetická bezpečnosť je biznisová téma,
určiť zodpovednú osobu / tím,
schváliť základný plán a rozpočet.
2. Spočítajte, čo vlastne chránite
Spravte prehľad aktív a kritických procesov:
kľúčové systémy, aplikácie, servery, cloud služby,
aké dáta spracúvajú,
kto ich používa a kto je za ne zodpovedný.
Bez toho je ťažké identifikovať riziká a nastaviť priority.
3. Urobte základnú analýzu rizík
Nemusíte začínať 200-stranovou metodikou. Cieľom je pochopiť:
čo sa môže stať (scenáre hrozieb),
aký by to malo dopad na biznis,
aká je pravdepodobnosť,
aké opatrenia už máte a čo chýba.
Výstupom je prvý náčrt registra rizík, ktorý viete postupne spresňovať.
4. Nastavte minimum kľúčových opatrení
Na základe rizík vyberte to, čo má najväčší efekt:
prístupy a heslá (MFA, silné heslá, správa účtov),
zálohovanie a obnova,
aktualizácie a zraniteľnosti,
základné školenia používateľov.
5. Začnite budovať dokumentáciu a dôkazy
Regulátor, audítor aj partneri sa vás nebudú pýtať len na to, čo robíte, ale aj na to, čo viete preukázať:
schválené politiky,
evidenciu rizík,
záznamy o školeniach,
záznamy o revíziách a testoch.
Tu sa rozhoduje, či sa na vašu kybernetickú bezpečnosť bude pozerať ako na „papierovo zvládnutú“ alebo len „deklarovanú“.

Ako s kybernetickou bezpečnosťou pomáha RiskMinder
Kybernetickú bezpečnosť môžete viesť v Exceli a dokumentoch – do určitej veľkosti to funguje. Pri desiatkach systémov, rizík, opatrení a zapojených ľudí však začne byť prehľad problém.
RiskMinder je navrhnutý tak, aby vám pomohol s tou časťou kybernetickej bezpečnosti, ktorá je najviac „papierovo-procesná“:
viesť register aktív, hrozieb, zraniteľností a rizík v jednom prostredí,
používať jednotný risk scoring naviazaný na NIS2, zákon o kybernetickej bezpečnosti, NBÚ a ISO 27001,
priraďovať vlastníkov rizík, plánovať opatrenia a sledovať vývoj riadených rizík,
využívať prednastavené katalógy a dopĺňať ich podľa vašich potrieb,
generovať audit-ready reporty pre vedenie a audítora, ktoré viete použiť aj pri dohľade NBÚ.
Incidenty v praxi riešite cez vlastné postupy, ľudí a nástroje (napríklad ticketing či monitoring). RiskMinder k tomu dopĺňa „druhú nohu“ – poriadok v rizikách, opatreniach a dokumentácii, ktorú potrebujete mať nastavenú pred incidentom a vedieť ju ukázať po incidente pri audite alebo kontrole.
Rozpoznajte riziká a chráňte svoju firmu. Máte záujem vyskúšať RiskMinder, potrebujete cenovú ponuku alebo máte otázky? Napíšte nám.
FAQ
Čo je kybernetická bezpečnosť v jednoduchosti?
Je to súbor opatrení, ktoré chránia siete, systémy a dáta pred útokmi, chybami a výpadkami, aby zostali dôverné, neporušené a dostupné.
Týka sa kybernetická bezpečnosť aj menších firiem?
Áno. Útoky aj požiadavky sa netýkajú len veľkých firiem – malé a stredné podniky sú častým cieľom.
Aký je rozdiel medzi IT bezpečnosťou a kybernetickou bezpečnosťou?
IT bezpečnosť rieši najmä technológiu (siete, servery, zariadenia). Kybernetická bezpečnosť je širšia – zahŕňa aj ľudí, procesy, riadenie rizík, povinnosti a kontinuitu.
Kto je zodpovedný za kybernetickú bezpečnosť vo firme?
Technické opatrenia rieši IT alebo bezpečnostný tím, no celkovú zodpovednosť za riziká nesie vedenie. NIS2 zároveň vyžaduje dohľad manažmentu nad opatreniami a jeho školenie.
Aké je „minimum“, ktoré by mala mať každá firma?
Prehľad aktív a rizík, základné opatrenia (silné heslá, MFA, zálohy, aktualizácie), školenia ľudí, jednoduchý postup na incidenty a základnú dokumentáciu na preukázanie.
Potrebujeme hneď špecializovaný nástroj?
Na začiatok nie – menšia firma vie začať aj v Exceli. Pri regulácii, zložitejšom prostredí alebo auditoch sa však oplatí nástroj, ktorý centralizuje riziká, aktíva, opatrenia a reporty.


Komentáre